Anthropic heeft Claude Fable 5 en Claude Mythos 5 offline gehaald na een Amerikaanse overheidsrichtlijn. Als Anthropic’s lezing klopt, is dit een van de scherpste signalen tot nu toe dat frontier-AI niet alleen een productmarkt is, maar ook een export- en veiligheidsdossier.
Het bedrijf publiceerde op 12 juni 2026 een statement waarin het zegt een export-control directive te hebben ontvangen. Die zou toegang tot Fable 5 en Mythos 5 door foreign nationals moeten schorsen, ook als zij zich in de Verenigde Staten bevinden. Anthropic zegt dat zelfs buitenlandse medewerkers onder de reikwijdte vallen. Omdat dat praktisch moeilijk af te bakenen is, heeft Anthropic beide modellen voor alle klanten uitgezet.
Wat maakt dit marktverstorend?
Niet alleen de technische kant. Vooral de timing. Fable 5 werd op 9 juni gepresenteerd als een algemeen beschikbaar Mythos-class model met extra safeguards. Mythos 5 was bedoeld voor een beperktere groep cyberdefenders en infrastructuurpartijen. Drie dagen later zegt Anthropic dat toegang abrupt wordt geschorst.
Voor de markt betekent dat drie dingen.
- Modeltoegang is geen gewone SaaS-feature meer. Een frontiermodel kan door exportregels, veiligheidsbeoordelingen of politieke druk ineens buiten bereik raken.
- Safety claims worden commercieel kritisch. Anthropic stelt dat Fable 5 sterke safeguards heeft en dat er geen universele jailbreak is aangetoond. De overheid heeft volgens het bedrijf geen gedetailleerde publieke onderbouwing gegeven.
- Bedrijven krijgen vendor-risk op modelniveau. Wie workflow, product of supportproces op één model bouwt, heeft nu een nieuwe afhankelijkheid: niet alleen uptime, maar toegangspolitiek.
De claimgrens
Er is nog geen openbaar technisch dossier waarmee buitenstaanders kunnen vaststellen wat de exacte nationale-veiligheidszorg is. Anthropic zegt dat het mogelijk gaat om een smalle jailbreaktechniek. Het bedrijf zegt ook dat de getoonde capaciteit volgens eigen review breed beschikbaar is in andere publieke modellen. Dat is Anthropic’s positie, geen onafhankelijk vastgesteld eindrapport.
Daarom is “AI-model verboden om superjailbreak” te hard. “Anthropic schakelt Fable 5 en Mythos 5 uit na Amerikaanse richtlijn en betwist de onderbouwing” is de veilige headline.
Wat nu volgt
De komende 24 tot 72 uur zijn belangrijk. Anthropic zegt meer details te willen delen en toegang zo snel mogelijk te willen herstellen. Als de overheid haar eigen technische onderbouwing niet publiek maakt, blijft het debat vooral draaien om proces: wie mag een frontiermodel stoppen, op basis van welke bewijslast, en hoe snel moet een bedrijf kunnen reageren?
Voor AI-bedrijven, klanten en investeerders is dit een harde les: frontier capability is niet alleen performance. Het is compliance, geopolitiek, incidentrespons en vertrouwen in dezelfde verpakking.
Bronnen: Anthropic statement, Anthropic launchpost, AP en Engadget.
Update 13 juni 2026: Amazon duikt op in het jailbreakverhaal
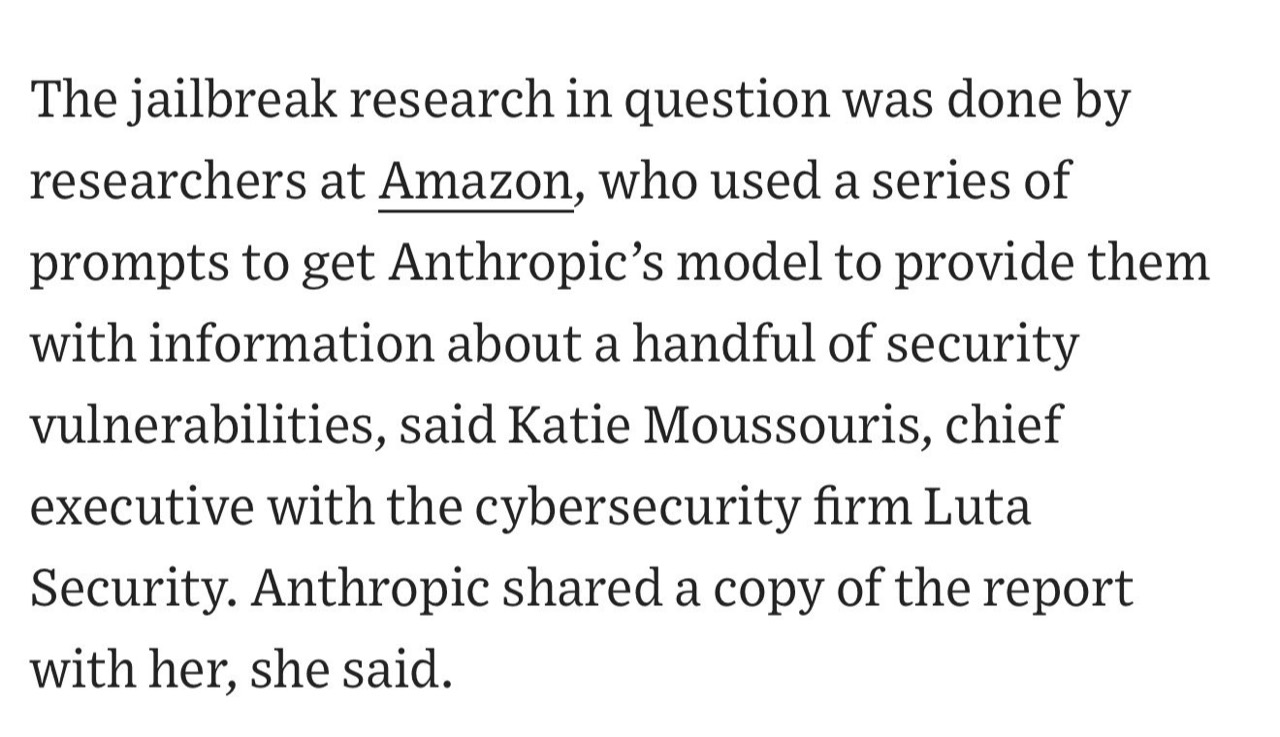
Er is inmiddels een scherpere aanwijzing over de herkomst van het rapport. Volgens berichtgeving waar Katie Moussouris van Luta Security wordt aangehaald, zou de jailbreakresearch zijn gedaan door onderzoekers bij Amazon. Zij zouden met een reeks prompts Anthropic’s model informatie hebben laten geven over een handvol beveiligingskwetsbaarheden. Anthropic zou een kopie van het rapport met Moussouris hebben gedeeld.
Dat maakt Amazon een opvallende speler in dit verhaal: niet als bewezen aanvaller, maar als partij waarvan onderzoekers volgens deze lezing de test uitvoerden. Wat de beschikbare bron niet hard bewijst, is dat Amazon zelf naar de Amerikaanse overheid is gestapt of met welk motief. Minder netjes gezegd: Amazon lijkt in de keten te zitten die het probleem zichtbaar maakte, maar “Amazon heeft gesnitched” is als feit te hard zolang de directe meldroute niet publiek is bevestigd.